Blog · · 7 Min. Lesezeit
Zwei Sandboxen, ein Ziel: Was aus meiner Prognose wurde
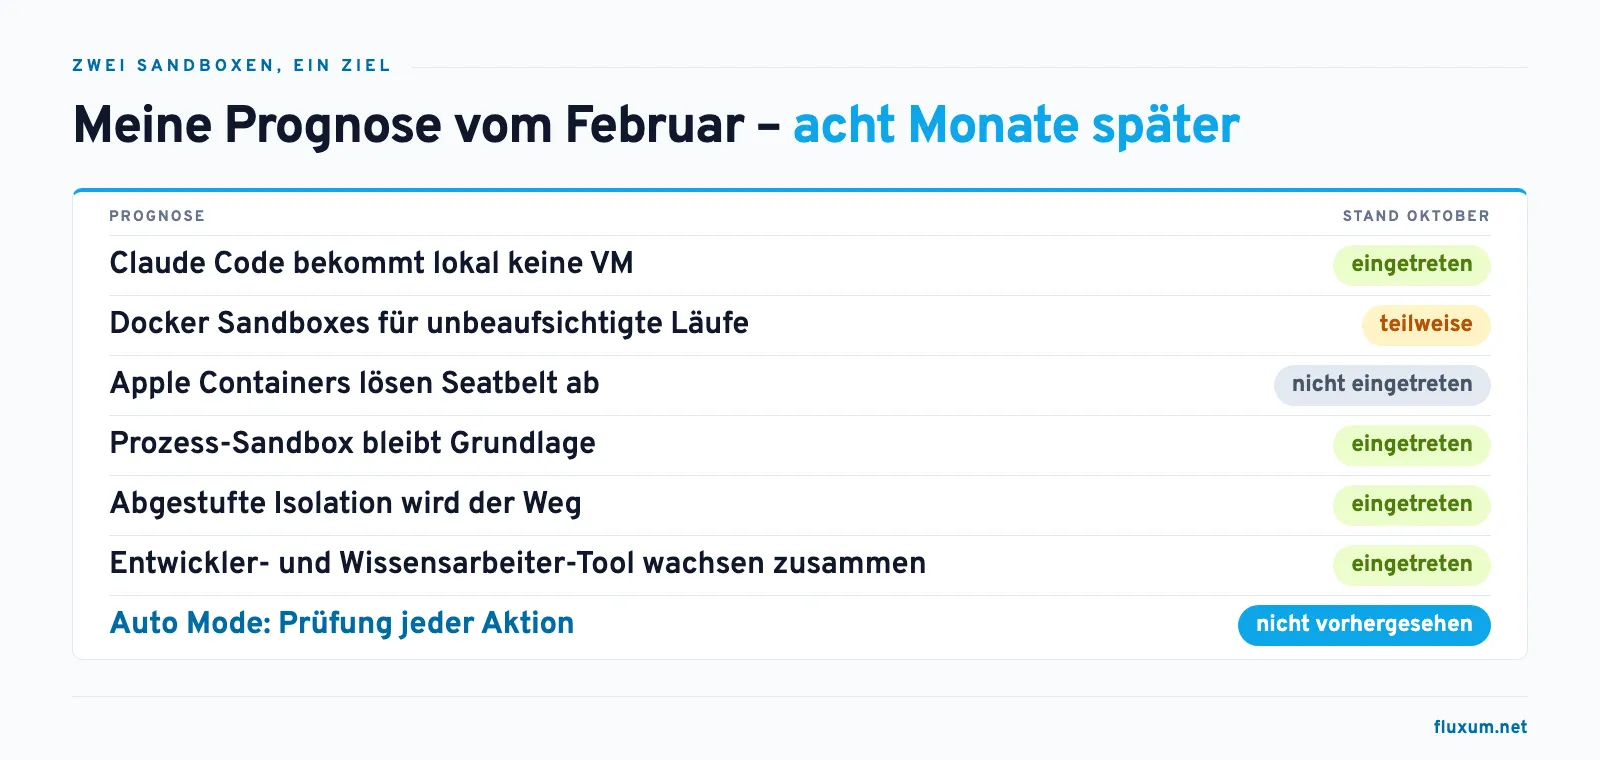
Im Februar habe ich aufgeschrieben, wohin sich die Sandboxen von Claude Code und Cowork entwickeln könnten. Fünf Optionen, eine Prognose. Veröffentlicht habe ich den Text damals nicht. Jetzt, acht Monate später, lege ich ihn neben die Wirklichkeit. Manches habe ich richtig eingeschätzt, manches nicht. Und die wichtigste Entwicklung stand gar nicht auf meiner Liste.
Die Ausgangslage im Februar
In „Wie sicher ist die Claude Code Sandbox auf dem Mac?“ hatte ich mir beide Sandboxen von innen angesehen. Das Ergebnis: zwei Produkte, zwei Sicherheitsmodelle. Claude Code schützt auf Prozessebene, mit Apples Seatbelt auf dem Mac und bubblewrap unter Linux. Cowork läuft in einer vollständigen Linux-VM. Beide schicken ihren Netzverkehr durch einen Proxy mit Allowlist.
Meine Frage danach war: Bleibt das so, oder wachsen die beiden Ansätze zusammen? Ich sah fünf Wege. Hier sind sie, jeweils mit dem, was ich damals dachte, und dem, was heute gilt.
Option 1: Eine VM für Claude Code, wie bei Cowork
Damals: Die naheliegende Idee, aber ein schlechter Tausch für Entwickler. Eine VM bricht Werkzeuge, die den Host brauchen, kostet Speicherplatz und Startzeit. Für ein Werkzeug, das sich wie ein schnelles Terminal anfühlen soll, zu schwer.
Heute: Eine eingebaute VM hat Claude Code nicht bekommen. Wer eine VM will, bekommt sie anders: Cloud-Sessions laufen in einer VM, die Anthropic betreibt. Lokal verweist die Doku auf eigene VMs oder Container.
Interessanter ist, was mit Cowork passiert ist. Im Juli 2026 hat Accomplish AI eine Lücke namens „SharedRoot“ veröffentlicht. Sie verband eine Schwachstelle im Linux-Kernel der VM mit einem beschreibbaren Ordner, den Cowork vom Mac einhängt. Das Ergebnis: Der Agent kam aus der VM heraus und an Dateien des angemeldeten Mac-Benutzers. Die Berichte sind sich nicht einig, ob und wie Anthropic das behoben hat. Mehrere Quellen schreiben, dass neuere Cowork-Versionen standardmäßig in der Cloud ausführen und den lokalen Weg damit umgehen.
Meine Lehre daraus: Eine VM ist eine starke Grenze, aber jede Öffnung, die man hineinbohrt, schwächt sie. Ein beschreibbarer Ordner vom Host ist so eine Öffnung.
Und noch etwas hat sich bei Cowork verschoben, und zwar in Richtung Claude Code. Laut Anthropic läuft die Agenten-Schleife von Cowork inzwischen auf dem Host, nur die Ausführung von Code bleibt in der VM. Auch lokale MCP-Server sind auf den Host gewandert. Die beiden Produkte sind sich also tatsächlich nähergekommen, nur von der anderen Seite, als ich erwartet hatte.
Bewertung: Richtig eingeschätzt, dass Claude Code lokal keine VM bekommt. Unterschätzt habe ich, wie verwundbar auch eine VM wird, sobald man Ordner vom Host einhängt.
Option 2: Docker Sandboxes
Damals: Neu, technisch spannend, weil ein Agent darin selbst Container bauen kann, ohne an den Docker-Daemon des Hosts zu kommen. Aber ein Docker-Produkt, also Abhängigkeit von einem Anbieter, und Docker Desktop war nötig.
Heute: Docker Sandboxes sind ein eigenständiges Produkt geworden. Laut Docker laufen sie auf macOS, Windows und Linux, jede Sandbox in einer eigenen MicroVM mit eigenem Docker-Daemon. Docker Desktop braucht man dafür nicht mehr. Unterstützt werden unter anderem Claude Code, Codex, Gemini CLI und GitHub Copilot.
Und Anthropic nennt sie inzwischen in der eigenen Doku, im Abschnitt über virtuelle Maschinen, als eine Möglichkeit, Claude Code isoliert laufen zu lassen.
Bewertung: Teilweise eingetreten. Docker Sandboxes sind ein anerkannter Weg geworden, aber kein Standard. Anthropic listet sie als eine Option unter mehreren.
Option 3: Apple Containers
Damals: Jeder Container in einer eigenen leichtgewichtigen VM, nativ auf dem Mac. Ein Kandidat, um Seatbelt abzulösen. Aber erst ab Herbst 2026, nur auf Apple Silicon und nur auf dem Mac.
Heute: Apples container ist da. Anthropic nutzt es nicht. Claude Code schützt auf dem Mac weiterhin mit Seatbelt.
Genutzt wird es trotzdem, von der Community und von mir. Meine Coding-Agenten laufen inzwischen in Apple-Containern. Wie das aufgebaut ist und was ich darin getestet habe, steht in „Die Mauer von innen“.
Bewertung: Falsch eingeschätzt, was Anthropic angeht. Richtig eingeschätzt, dass die Technik taugt.
Option 4: Status quo
Damals: Seatbelt und bubblewrap funktionieren, kosten kaum Zeit und reichen für die wichtigsten Bedrohungen. Das Risiko: ein gemeinsamer Kernel, und Seatbelt hat bei Apple keinen offiziellen Nachfolger.
Heute: Der Status quo hat gehalten. Die Bash-Sandbox von Claude Code nutzt weiter Seatbelt und bubblewrap, und sie ist standardmäßig aus. Dass sie im Alltag trägt, hatte Anthropic schon im Oktober 2025 berichtet: Bei der internen Nutzung sank die Zahl der Rückfragen mit Sandbox um 84 Prozent.
Neu ist die „Sandbox Runtime“. Sie legt dieselbe Grenze um den ganzen Prozess von Claude Code, also auch um Datei-Werkzeuge, MCP-Server und Hooks, nicht nur um Shell-Befehle. Sie ist noch als Beta gekennzeichnet.
Bewertung: Eingetreten. Ich hatte das als die bequeme Option abgetan. Sie war die stabilste.
Option 5: Hybrid – abgestufte Isolation
Damals: Leichte Sandbox für interaktives Arbeiten, VM für unbeaufsichtigte Läufe. Meine Prognose: Das ist der wahrscheinlichste Weg. Was fehlte, war ein einziger Befehl, der je nach Lage die richtige Stufe wählt.
Heute: Die Abstufung gibt es, und sie ist offiziell. Die Claude-Code-Doku hat eine eigene Seite, die sechs Stufen vergleicht: Bash-Sandbox, Sandbox Runtime, Dev Container, eigener Container, VM und Cloud-Session. Dazu eine Tabelle, welche Stufe für welches Ziel passt. Für unbeaufsichtigte Läufe empfiehlt sie einen Container, eine VM oder die Sandbox Runtime.
Den einen Befehl gibt es nicht. Wer die Stufe wechseln will, wechselt die Umgebung selbst.
Bewertung: Eingetreten. Die Stufen gibt es, nur auswählen muss man selbst.
Was ich nicht kommen sah
Meine fünf Optionen hatten eins gemeinsam: Sie fragten alle, wie stark die Mauer sein muss. Die wichtigste Neuerung seitdem war aber keine stärkere Mauer, sondern ein Türsteher.
Im März 2026 hat Claude Code einen Auto Mode bekommen. Ein zweites Modell, der Klassifikator, prüft jede Aktion, bevor sie läuft, und blockiert, was über den Auftrag hinausgeht. Anthropic nennt dazu eine Zahl, die mich überrascht hat: Nutzer haben früher rund 93 Prozent aller Rückfragen bestätigt. Rückfragen, die man fast immer bestätigt, schützen kaum noch. Der Klassifikator fängt laut Anthropic rund 83 Prozent der übereifrigen Aktionen ab, bevor sie laufen.
Wichtig ist, wie Anthropic ihn einordnet. In der Doku heißt es, der Klassifikator sei eine Prüfung pro Aktion, keine Isolationsgrenze. Er ersetzt die Sandbox nicht, er liegt darüber. Genau dieses Zusammenspiel habe ich in „Käfig, Mauer, Türsteher“ beschrieben.
Rückblickend war das absehbar. Ich habe auf die Technik geschaut. Die Entwicklung kam vom Menschen: von der Erfahrung, dass Rückfragen ermüden.
Bilanz
| Prognose vom Februar | Stand Oktober |
|---|---|
| Claude Code bekommt lokal keine VM | eingetreten |
| Docker Sandboxes werden ein Weg für unbeaufsichtigte Läufe | teilweise: offiziell genannt, aber eine Option unter mehreren |
| Apple Containers lösen Seatbelt ab | nicht eingetreten |
| Prozess-Sandbox bleibt Grundlage | eingetreten |
| Abgestufte Isolation wird der Weg | eingetreten, Stufe wählt man selbst |
| Entwickler- und Wissensarbeiter-Tool wachsen zusammen | eingetreten, aber von Cowork her: Agenten-Schleife auf dem Host, nur Code-Ausführung in der VM |
| – | nicht vorhergesehen: Auto Mode als Prüfung pro Aktion |
Was ich daraus mitnehme
Meine Ausgangsfrage war, ob die beiden Sandboxen zusammenwachsen. Die Antwort ist: ja, aber anders als gedacht. Nicht Claude Code ist zur VM gewandert, sondern Cowork ein Stück aus der VM heraus.
Daraus nehme ich zwei Dinge mit.
Erstens: Die Sandbox-Frage war nie nur eine Frage der Stärke. Eine VM ist stärker als Seatbelt, aber nur so stark wie ihre Öffnungen. Anthropic schreibt in der eigenen Bilanz einen Satz, den ich mir merken will: Die schwächste Schicht ist die, die man selbst gebaut hat. Bei Anthropic war es kein Hypervisor und kein Kernel, sondern ein eigener Proxy.
Zweitens: Die nächste Schicht kam nicht von unten, sondern von oben. Nicht eine dickere Mauer hat die Agenten sicherer gemacht, sondern jemand, der jede Aktion anschaut. Und auch der ist nur eine Schicht von mehreren.
Für meine eigene Praxis heißt das: Ich setze nicht auf die eine richtige Sandbox. Ich staple. Prozess-Sandbox, Prüfung jeder Aktion, Container, eigene Schlüssel. Und ich schaue besonders kritisch auf die Teile, die ich selbst gebaut habe.
Quellen
- How we contain Claude across products (Anthropic Engineering, Mai 2026)
- Making Claude Code more secure and autonomous (Anthropic Engineering, Oktober 2025)
- Choose a sandbox environment – Claude Code Docs
- Sandboxing – Claude Code Docs
- Permission modes – Claude Code Docs
- Auto mode for Claude Code (Anthropic, März 2026)
- Why MicroVMs: The Architecture Behind Docker Sandboxes (Docker Blog, April 2026)
- SharedRoot: A Sandbox Escape in Claude Cowork’s VM (Cloud Security Alliance, Juli 2026)
- Claude Cowork flaw could let AI agent escape (The Hacker News, Juli 2026)
- apple/container – Technical Overview
- Wie sicher ist die Claude Code Sandbox auf dem Mac?
- Käfig, Mauer, Türsteher
- Die Mauer von innen